Історія
AI Governance Gateway
Централізований enterprise control plane для безпечного, policy-aware та фінансово керованого доступу до Generative AI у середовищах AWS і Azure.
У міру того як AI швидко переходить від окремих експериментів до core business processes та enabling functions, enterprise-завдання вже не зводиться до того, як підключитися до моделі. Головне - перетворити AI capability на реальні enterprise-системи, які є secure, governed, resilient і справді корисними для бізнесу. Коли кожна команда може самостійно впроваджувати моделі, agent-системи та AI-enabled tools, можливості можуть поширюватися швидше, ніж controls для управління даними, ризиком, витратами, accountability та operational resilience.
Я реалізував цей governance-gateway pattern у двох організаціях, які активно використовують AI, у двох різних cloud-середовищах - AWS та Azure. Принцип навмисно provider-neutral: applications, IDE assistants та agent clients працюють через керований enterprise layer замість прямого підключення до model providers. Мета - не сповільнити AI adoption, а створити reusable enterprise "paved road", де команди можуть рухатися швидко, а identity, policy, routing, financial controls та audit evidence залишаються послідовними.
Gateway є runtime enforcement layer у ширшому AI governance lifecycle: use case → classification → risk level → data assessment → model selection → evaluation → approval → production → monitoring → reassessment / retirement. Governance не завершується після approval моделі для production. Ризик, використання даних, придатність моделі, вартість і business value мають залишатися observable та регулярно переоцінюватися в міру змін моделей, провайдерів, регуляторних вимог і business use cases.
Без такого контрольованого шляху організації можуть накопичувати shadow AI, непослідовний model selection, неконтрольований data exposure, непрозоре provider usage і spend, policy drift та AI-системи, які складно пояснювати, аудіювати або своєчасно виводити з експлуатації. Централізований governance створює протилежний результат: чіткі ownership та evidence до production, enforceable controls під час execution і traceability протягом усього lifecycle.
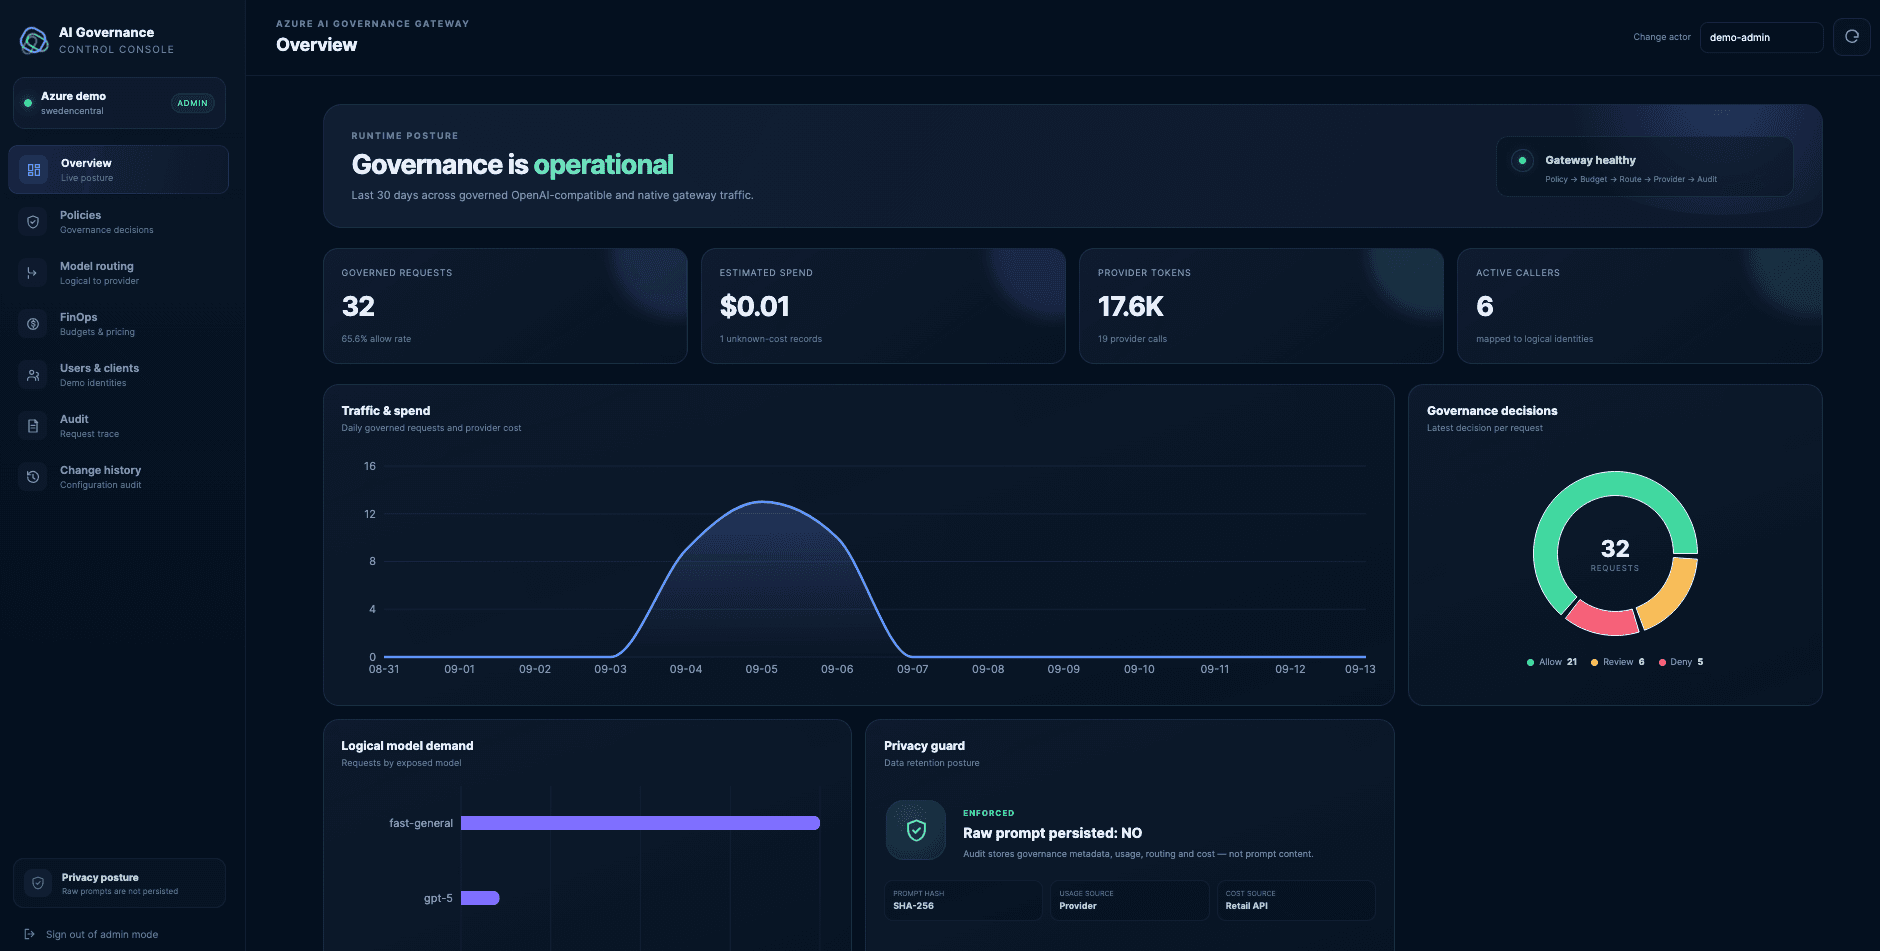
Рішення охоплює identity, policy enforcement, budget guardrails, model routing, provider-authoritative usage accounting, FinOps cost estimation та immutable audit evidence. Azure reference MVP також демонструє OpenAI-compatible facade, Microsoft Entra ID і gateway credentials, Managed Identity для Azure OpenAI, PostgreSQL-backed audit data та public read-only Governance Console із захищеними admin controls.