Historia
AI Governance Gateway
Un plano de control empresarial centralizado para acceso seguro, gobernado por políticas y con control financiero a IA generativa en AWS y Azure.
A medida que la IA pasa rápidamente de experimentos aislados a procesos core y enabling functions, el reto empresarial ya no consiste simplemente en conectarse a un modelo. Consiste en convertir la capacidad de IA en sistemas empresariales reales que sean seguros, gobernados, resilientes y realmente útiles para el negocio. Cuando cada equipo puede adoptar de forma independiente modelos, agentes y herramientas con IA, la capacidad puede crecer más rápido que los controles necesarios para gestionar datos, riesgo, coste, responsabilidad y resiliencia operativa.
Implementé este patrón de governance gateway en dos organizaciones que utilizan activamente IA, en dos infraestructuras cloud distintas - AWS y Azure. El principio es deliberadamente provider-neutral: aplicaciones, asistentes de IDE y agent clients acceden a la IA a través de una capa empresarial gobernada en lugar de conectarse directamente con los proveedores de modelos. El objetivo no es frenar la adopción de IA, sino crear un "paved road" reutilizable para la empresa: los equipos pueden avanzar rápido mientras identidad, políticas, routing, controles financieros y evidencia de auditoría permanecen consistentes.
El gateway es la capa de enforcement en runtime dentro de un lifecycle de AI governance más amplio: caso de uso → clasificación → nivel de riesgo → evaluación de datos → selección de modelo → evaluación → aprobación → producción → monitorización → reevaluación / retirada. El gobierno, por tanto, no termina cuando un modelo se aprueba para producción. El riesgo, el uso de datos, la idoneidad del modelo, el coste y el valor para el negocio deben seguir siendo observables y reevaluables a medida que evolucionan los modelos, proveedores, regulaciones y casos de uso.
Sin este camino controlado, las organizaciones pueden acumular shadow AI, selecciones de modelos inconsistentes, exposición de datos no controlada, uso y gasto de proveedores poco transparentes, policy drift y sistemas de IA difíciles de explicar, auditar o retirar. Un gobierno centralizado busca lo contrario: ownership y evidencia claros antes de producción, controles aplicables durante la ejecución y trazabilidad durante todo el lifecycle.
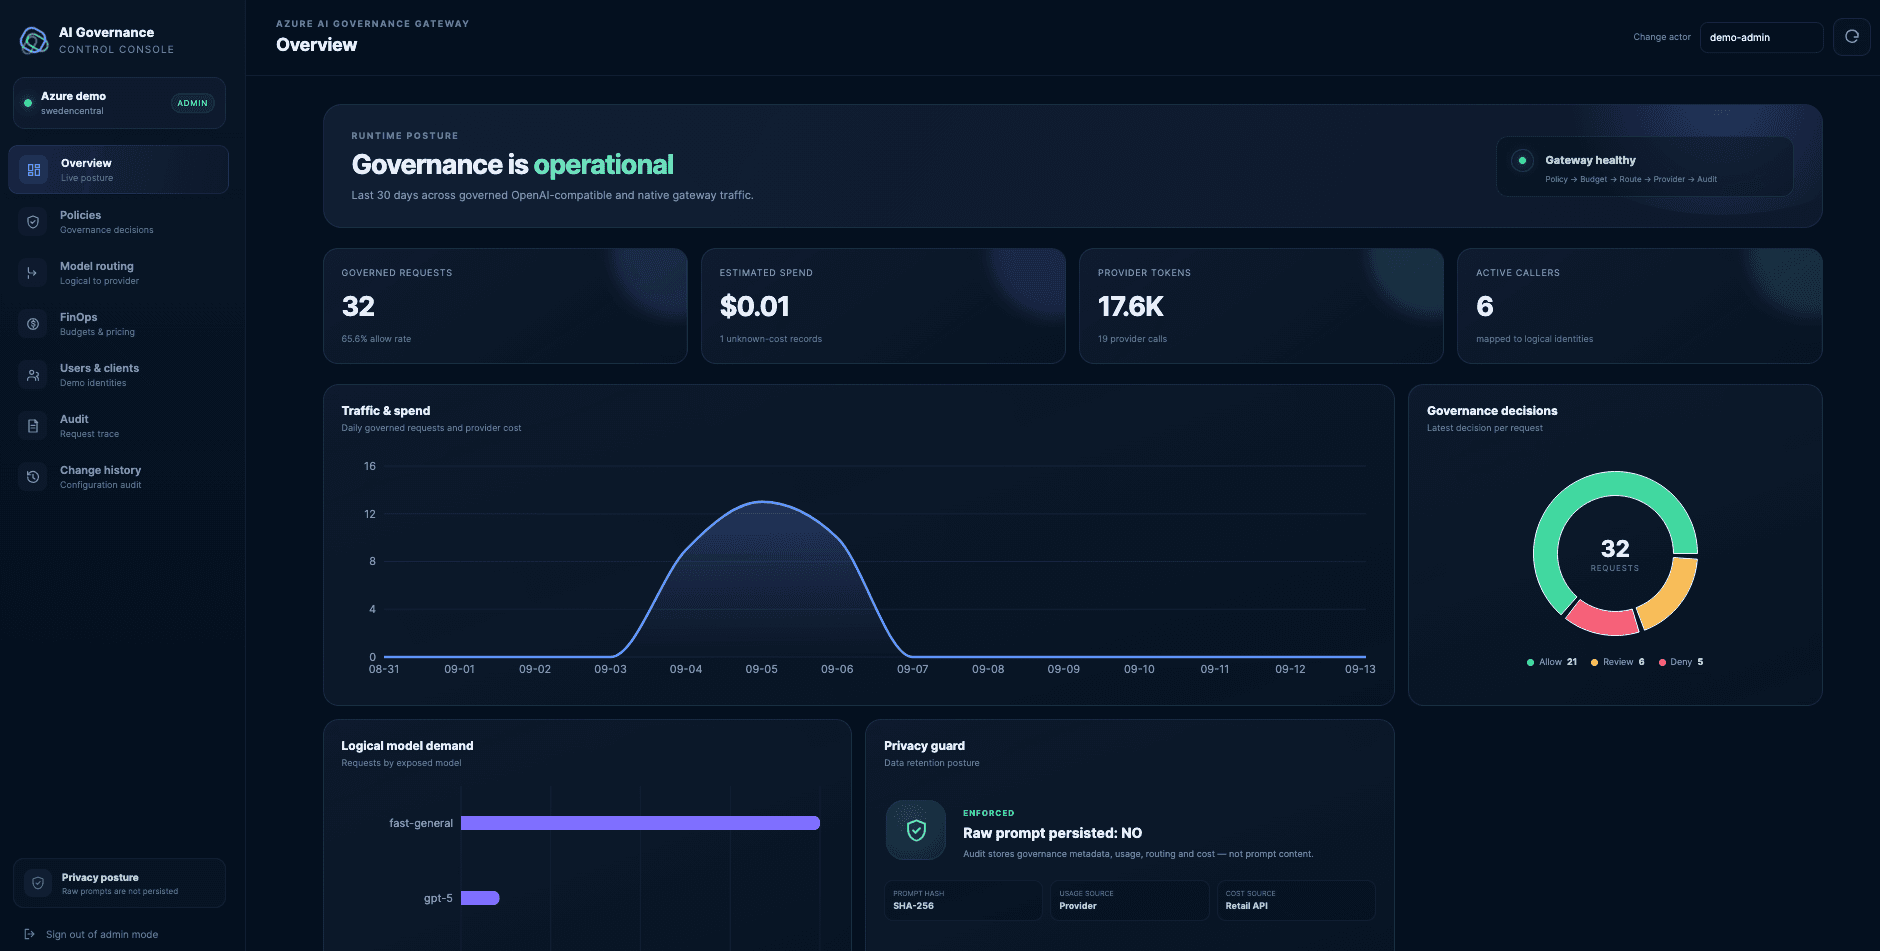
La solución cubre identidad, policy enforcement, budget guardrails, model routing, provider-authoritative usage accounting, estimación de costes FinOps y evidencia de auditoría inmutable. El MVP de referencia en Azure también demuestra una fachada compatible con OpenAI, Microsoft Entra ID y gateway credentials, Managed Identity hacia Azure OpenAI, datos de auditoría en PostgreSQL y una Governance Console pública de solo lectura con controles administrativos protegidos.