История
AI Governance Gateway
Централизованный enterprise control plane для безопасного, policy-aware и финансово управляемого доступа к Generative AI в средах AWS и Azure.
По мере того как AI стремительно переходит от отдельных экспериментов в core business processes и enabling functions, enterprise-задача уже не сводится к тому, как подключиться к модели. Ключевой вопрос - как превратить AI capability в реальные enterprise-системы, которые secure, governed, resilient и действительно полезны для бизнеса. Когда каждая команда может самостоятельно внедрять модели, agent-системы и AI-enabled tools, возможности распространяются быстрее, чем controls для управления данными, риском, затратами, accountability и operational resilience.
Я реализовал этот governance-gateway pattern в двух организациях, активно использующих AI, в двух разных cloud-средах - AWS и Azure. Принцип намеренно provider-neutral: applications, IDE assistants и agent clients работают через управляемый enterprise layer вместо прямого подключения к model providers. Цель - не замедлять AI adoption, а создать reusable enterprise "paved road", где команды могут двигаться быстро, а identity, policy, routing, financial controls и audit evidence остаются единообразными.
Gateway является runtime enforcement layer в более широком AI governance lifecycle: use case → classification → risk level → data assessment → model selection → evaluation → approval → production → monitoring → reassessment / retirement. Governance не заканчивается после approval модели для production. Риск, использование данных, пригодность модели, стоимость и business value должны оставаться observable и регулярно переоцениваться по мере изменения моделей, провайдеров, регуляторных требований и business use cases.
Без такого контролируемого пути организации могут накапливать shadow AI, непоследовательный model selection, неконтролируемый data exposure, непрозрачные provider usage и spend, policy drift и AI-системы, которые сложно объяснять, аудировать или своевременно выводить из эксплуатации. Централизованный governance дает противоположный результат: ясные ownership и evidence до production, enforceable controls во время execution и traceability на протяжении всего lifecycle.
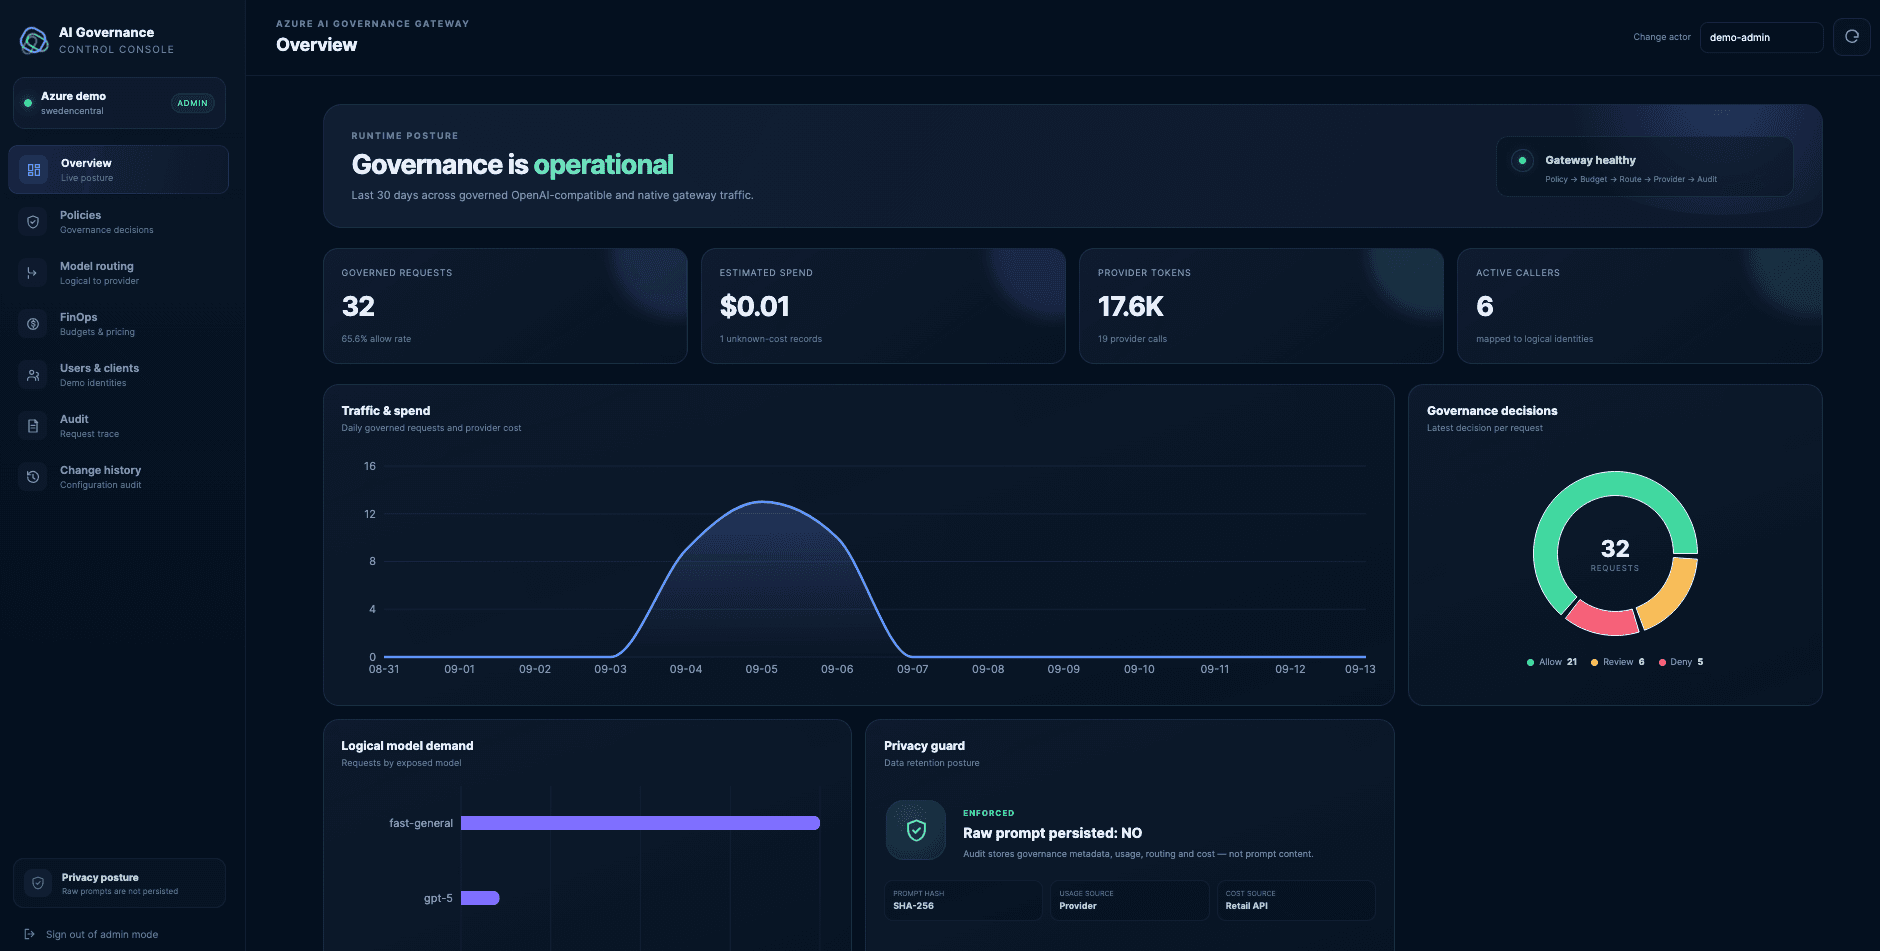
Решение покрывает identity, policy enforcement, budget guardrails, model routing, provider-authoritative usage accounting, FinOps cost estimation и immutable audit evidence. Azure reference MVP также демонстрирует OpenAI-compatible facade, Microsoft Entra ID и gateway credentials, Managed Identity для Azure OpenAI, PostgreSQL-backed audit data и public read-only Governance Console с защищенными admin controls.