Aegis SIEM
SIEM-платформа и аналитика SOC на основе подтвержденных данных для прогнозного выявления инцидентов, приоритизации рисков и контролируемого превентивного реагирования.
Aegis SIEM
Платформа операций информационной безопасности, основанная на подтвержденных данных: она собирает, сопоставляет и анализирует операционную телеметрию и данные безопасности, чтобы выявлять, прогнозировать и помогать предотвращать инциденты до того, как они приведут к существенным бизнесовым, финансовым или информационным потерям.
Aegis SIEM — не просто средство просмотра журналов событий. Это аналитический операционный слой для современного SOC: сырые события превращаются в сохраненные срабатывания, динамические сигналы бизнес-риска, обоснованный анализ ИИ и контролируемые действия реагирования. Такой подход к SIEM я реализовывал в двух компаниях, где целью было не только быстрее реагировать, но и снижать вероятность и последствия серьезных инцидентов.
От реактивного мониторинга к прогнозному предотвращению инцидентов
Многие организации собирают журналы, строят панели и получают отдельные алерты, но все равно не успевают предотвращать значимые инциденты. Проблема обычно не в объеме данных, а в отсутствии аналитического слоя, который связывает телеметрию, паттерны, риски, знания и реагирование. Aegis SIEM превращает разнородные операционные сигналы в понятные решения по безопасности и устойчивости.
Практическая цель — находить условия, которые исторически предшествуют захвату учетных записей, сбоям платежей, утечкам данных, злоупотреблению облачными правами или слепым зонам мониторинга, и поднимать предупреждения достаточно рано для превентивных действий.
Детектирование с инженерной дисциплиной
Правила формальны, версионируются и пригодны для аудита. Пороги, последовательности, соотношения, аномалии и отсутствие событий заменяют непрозрачную интуицию.
Связь с бизнес-риском
Алерты привязываются к рискам захвата аккаунта, деградации платежей, злоупотреблений кошельками, утечки данных и слепых зон мониторинга.
Обоснованный ИИ, а не предположения
ИИ работает поверх сохраненных доказательств, политик и исторических знаний. Он интерпретирует и объясняет детектирования, но не выдумывает их.
Мост между SOC и бизнесом
Зрелый SIEM работает не только внутри команды безопасности. Он напрямую поддерживает:
От базовой защиты к интегрированному SOC
Зрелость информационной безопасности проходит путь от базовой защиты силами ИТ через системные организационно-технические контроли к интегрированному Security Operations Center (SOC). На продвинутом уровне SOC объединяет людей, процессы и технологии, а SIEM становится его центральным слоем доказательств, корреляции и аналитики.
Интегрированный SOC и безопасность, связанная с бизнесом
На этом уровне SOC — не отдельный инструмент, а целостная операционная модель: аналитики, формализованные процессы реагирования и интегрированный набор средств защиты. SIEM концентрирует доказательства и корреляцию, а SOAR, DLP, UEBA/XDR, EDR/NDR, разведка угроз, IAM/PAM и управление инцидентами расширяют возможности обнаружения, расследования и контролируемого реагирования.
Организационно-техническая основа безопасности
Безопасность становится управляемой дисциплиной: политики, контроли и повторяемые процессы заменяют ситуативное реагирование.
Безопасность как часть ИТ
Основную защиту обеспечивает ИТ, но большинство действий остается ручным и реактивным.
Как работает аналитический механизм
Самая важная часть решения — не панель управления, а цепочка доказательств, которая превращает сырую телеметрию в превентивные операционные решения.
Сбор сырой телеметрии
Платформа принимает события из облачных и инфраструктурных журналов, приложений, аудита, конечных устройств, платежных систем и интеграций с кошельками и провайдерами.
Нормализация и обогащение
События приводятся к общей схеме: кто, что сделал, откуда, над какой сущностью, с каким результатом и в какой системе. Добавляется контекст источника, критичности, арендатора, сервиса и времени.
Детерминированные методы детектирования
Версионированные правила проверяют пороги, последовательности, соотношения, аномалии и отсутствие событий, чтобы находить brute-force атаки, подозрительные изменения привилегий, деградацию платежей, несанкционированные изменения, экспорт данных и слепые зоны телеметрии.
Линия риска и приоритизация
Детектирования связываются с бизнес-объектами риска. Оценка меняется по мере накопления доказательств, а инциденты приоритизируются по вероятному влиянию, а не по количеству технических сигналов.
Обоснованный анализ ИИ
ИИ получает пакет доказательств: алерт, связанные события, риски, политики, инструкции реагирования и исторические случаи. На этой основе он готовит резюме, интерпретацию, шаги проверки, варианты сдерживания и эскалации, не создавая детектирования самостоятельно.
Алерты, предупреждения и действия
Алерт сохраняется после выполнения условий правила; предупреждение показывает опасный паттерн до критического порога; утвержденные действия могут передаваться системам оркестрации, если это допускает политика.
Условие детектирования выполнено
Правило достигло порога. Алерт сохранен, подтвержден доказательствами и прослеживается до правила и связанного риска.
Формируется опасный паттерн
Признаки уже вызывают обеспокоенность, но критический порог еще не достигнут. Это окно для превентивного действия.
Контролируемое реагирование
Если политика разрешает, утвержденное действие передается через оркестраторы и совместимые с AI/MCP коннекторы.
Действия через AI/MCP и превентивное реагирование
В зрелой операционной модели утвержденные действия могут передаваться внешним системам управления через оркестрацию и MCP-совместимые коннекторы. Например:
Ключевой принцип: действия ограничены политиками, объяснимы и основаны на доказательствах. ИИ не является неконтролируемым центром принятия решений — он работает в рамках утвержденных контролей, правил эскалации и человеческого надзора.
Инциденты редко возникают из одного события
Обычно это паттерн: слишком много неудачных попыток, подозрительная последовательность действий, рост доли ошибок, отклонение от базового уровня или внезапное исчезновение ожидаемой телеметрии.
Порог
Слишком много однотипных событий в заданном окне, например повторные неудачные попытки аутентификации.
Последовательность
Подозрительный порядок действий, например повышение привилегий с последующим экспортом данных.
Соотношение
Рост доли ошибок, например повышенный уровень отказов платежного провайдера.
Аномалия
Отклонение от изученного или заданного базового профиля нормального поведения.
Отсутствие
Ожидаемая телеметрия перестала поступать и образовала слепую зону мониторинга.
Линия риска: от сигнала к бизнес-риску
Каждое детектирование привязывается не только к алерту, но и к объекту риска. Доказательства накапливаются, динамическая оценка меняется, а приоритет расследования становится понятным для бизнеса.
От центра контроля до доказательств, на которых основано решение
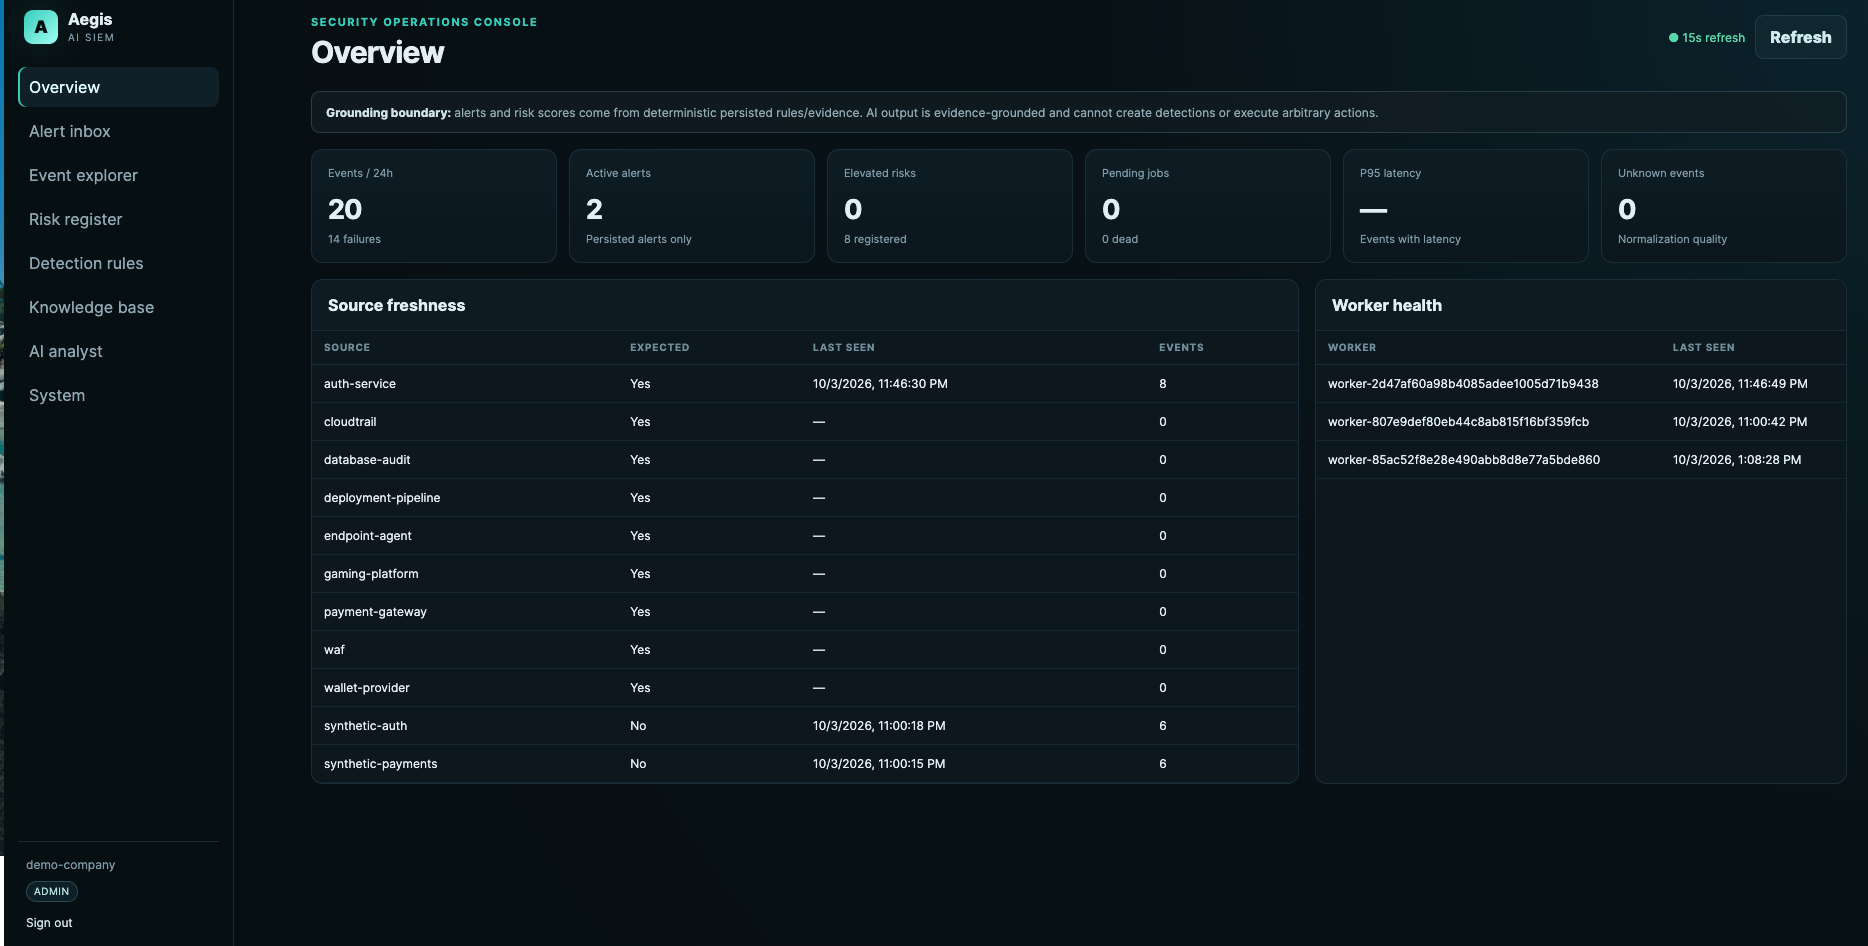
Каждый экран показывает отдельную часть операционной модели. Нажмите на скриншот, чтобы открыть исходное изображение в полном разрешении.
 Открыть скриншот в полном качестве ↗
Overview
Главная операционная панель: объем событий, активные алерты, риски, состояние очередей, задержки, актуальность источников и состояние воркеров.
- Показывает, поступает ли телеметрия как ожидается
- Выделяет активные сохраненные алерты
- Выявляет молчание источников и слепые зоны
- Подтверждает работоспособность конвейера обработки
 Открыть скриншот в полном качестве ↗
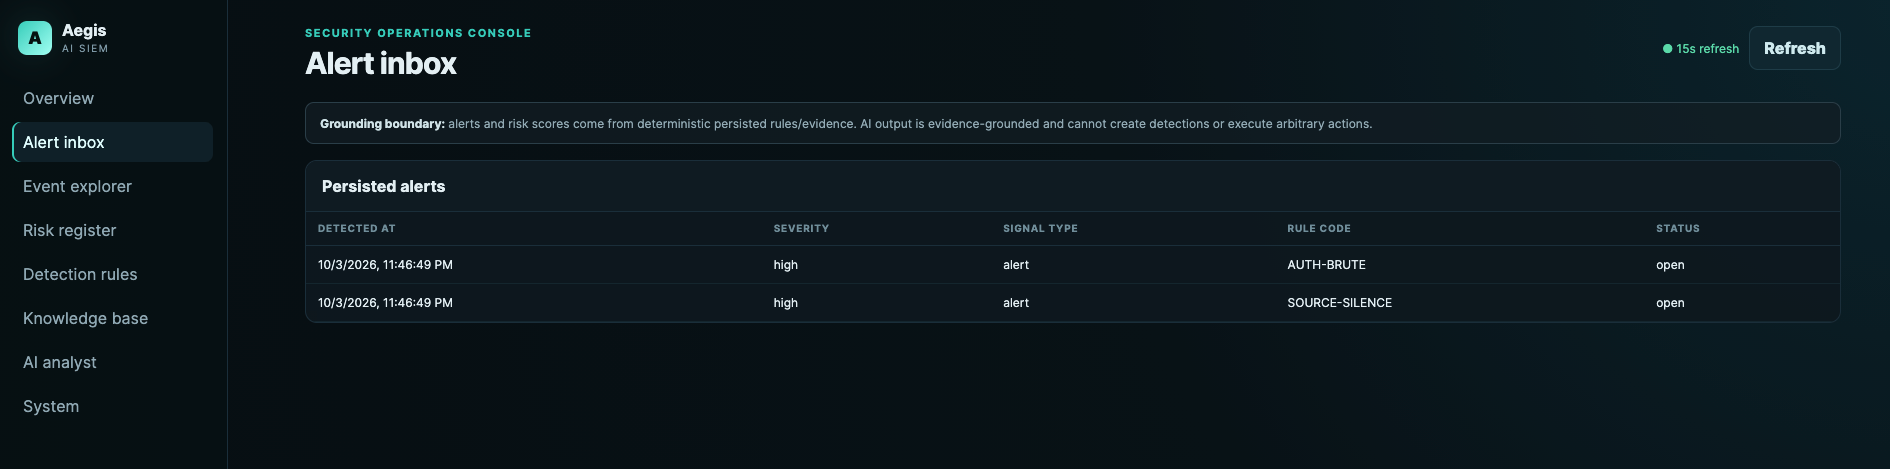
Alert Inbox
Сохраненные детектирования с доказательствами, созданные детерминированными правилами и корреляцией событий.
- AUTH-BRUTE: повторные неудачные аутентификации и возможный предвестник захвата аккаунта
- SOURCE-SILENCE: ожидаемый источник перестал передавать данные
- Критичность, код правила и статус поддерживают триаж и эскалацию
 Открыть скриншот в полном качестве ↗
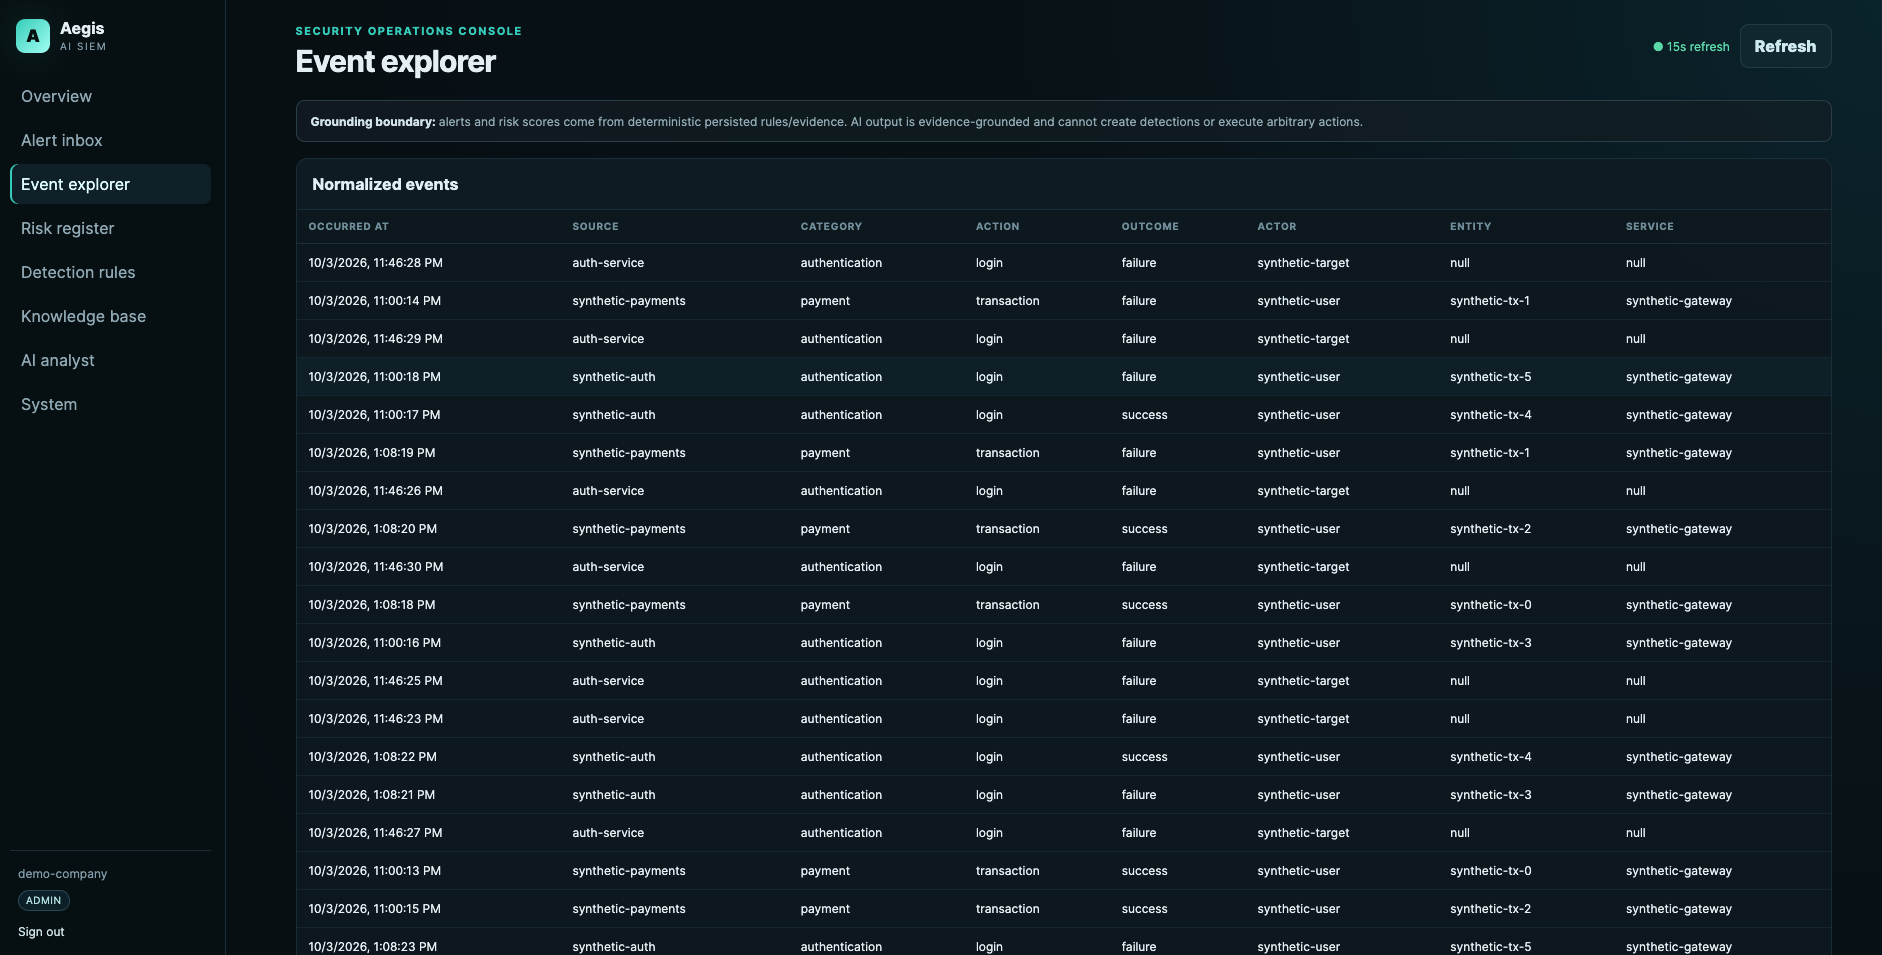
Event Explorer
Нормализованные события с едиными полями: источник, категория, действие, результат, актор, сущность и сервис.
- Ускоряет триаж и поиск первопричины
- Унифицирует события из разнородных источников
- Служит основой для корреляции и прогнозного детектирования
 Открыть скриншот в полном качестве ↗
Risk Register
Технические детектирования связываются с бизнес-рисками и динамическими оценками, а не остаются изолированными алертами.
- Риски захвата аккаунтов, аудита, кошельков, утечки данных и платежей
- Динамическое обновление оценки по доказательствам и повторяющимся паттернам
- Приоритизация с учетом влияния на бизнес
 Открыть скриншот в полном качестве ↗
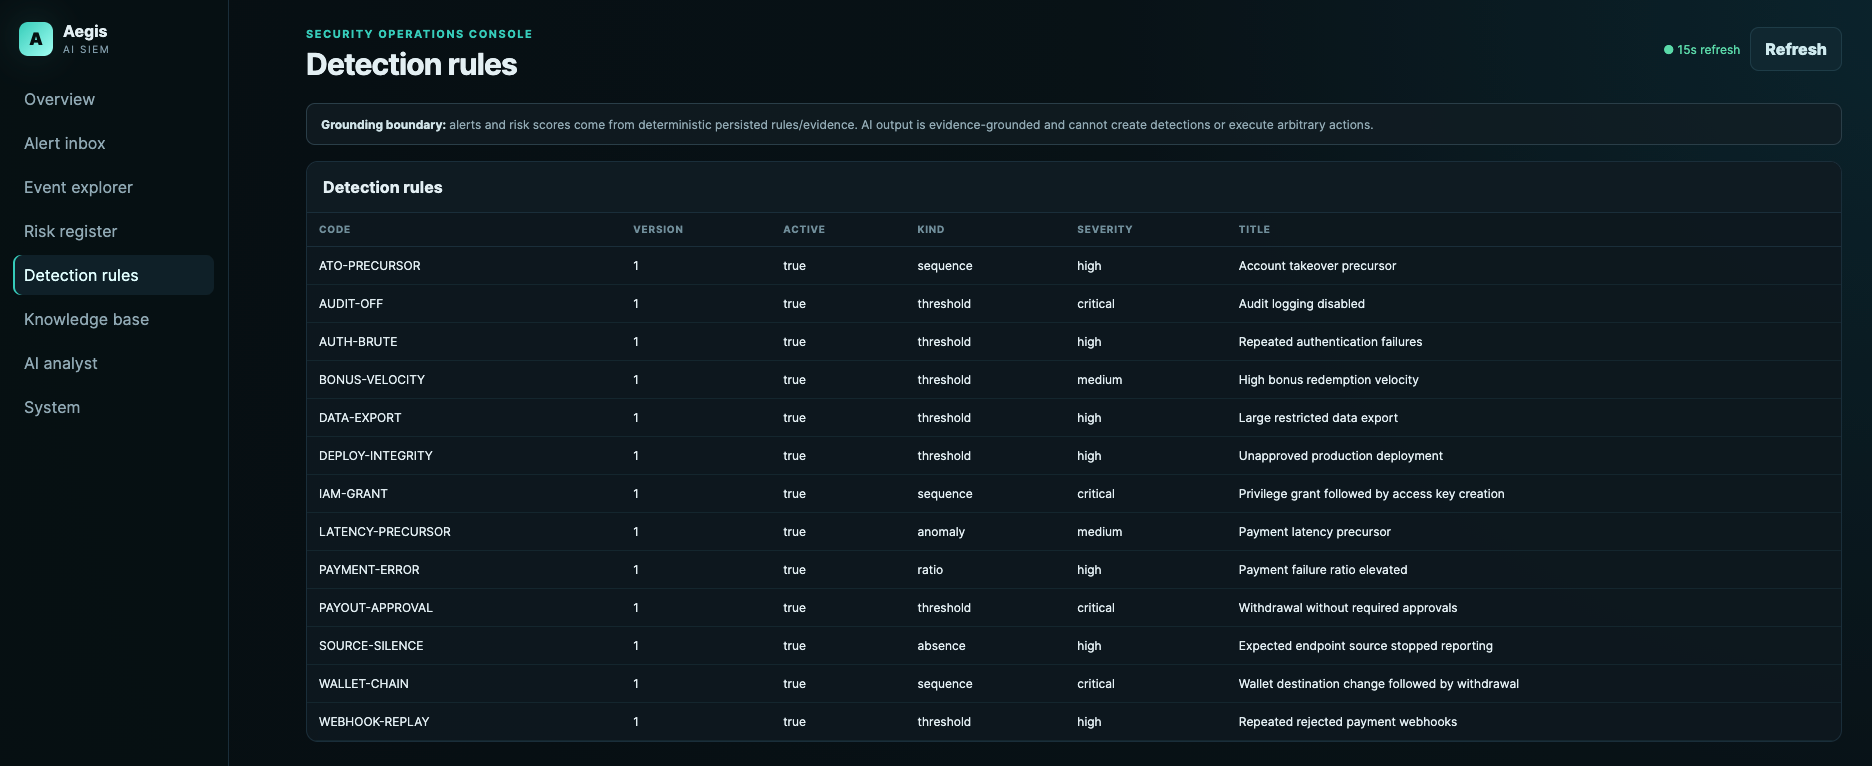
Detection Rules
Формальный, версионированный и пригодный для аудита каталог правил — инженерное ядро SIEM.
- Пороговые, последовательные, относительные, аномальные правила и правила отсутствия
- Объяснимое поведение детектирования
- Безопасное управление изменениями логики
 Открыть скриншот в полном качестве ↗
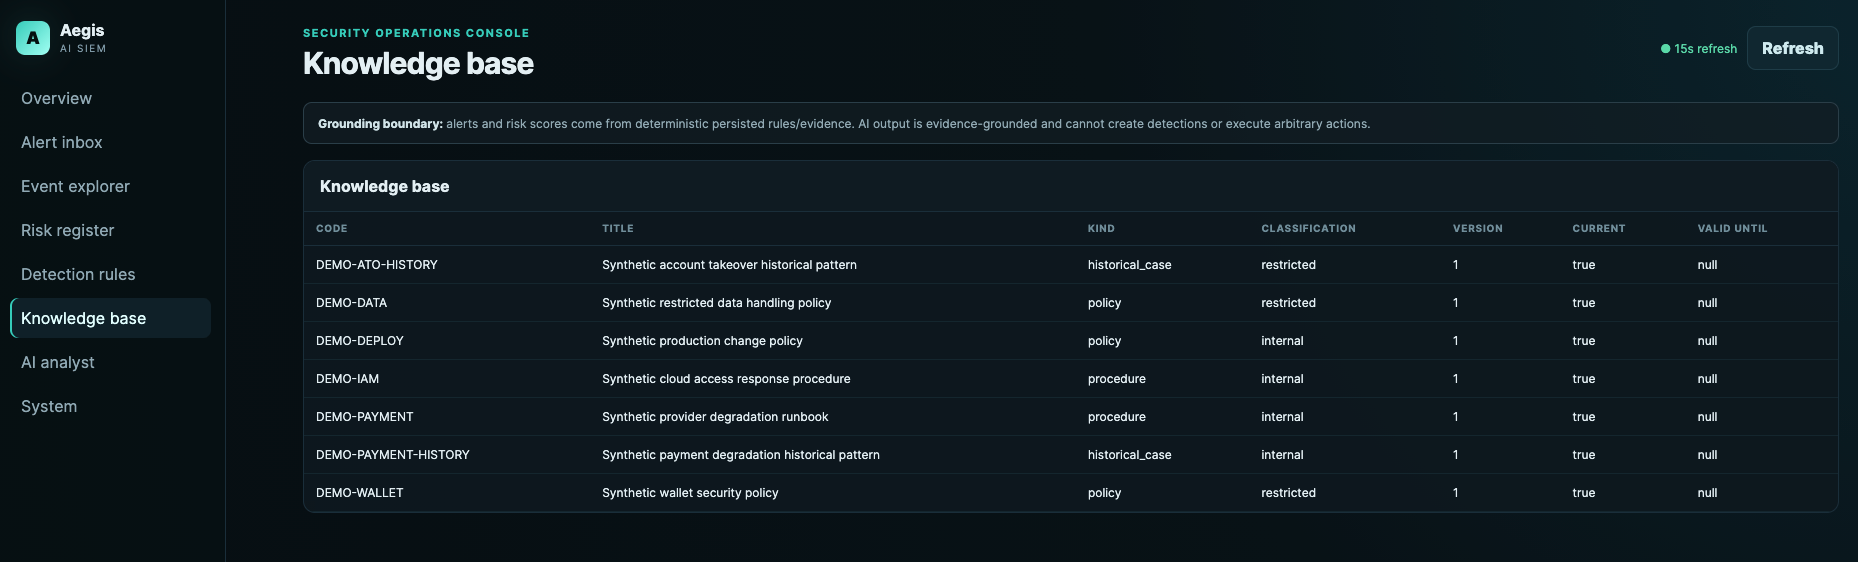
Knowledge Base
Структурированные внутренние знания для обоснованного анализа: политики, процедуры, инструкции реагирования и исторические случаи.
- Действия при подозрении на захват аккаунта или деградацию платежного провайдера
- Политики работы с ограниченными данными
- Исторические случаи с контекстом конкретной организации
 Открыть скриншот в полном качестве ↗
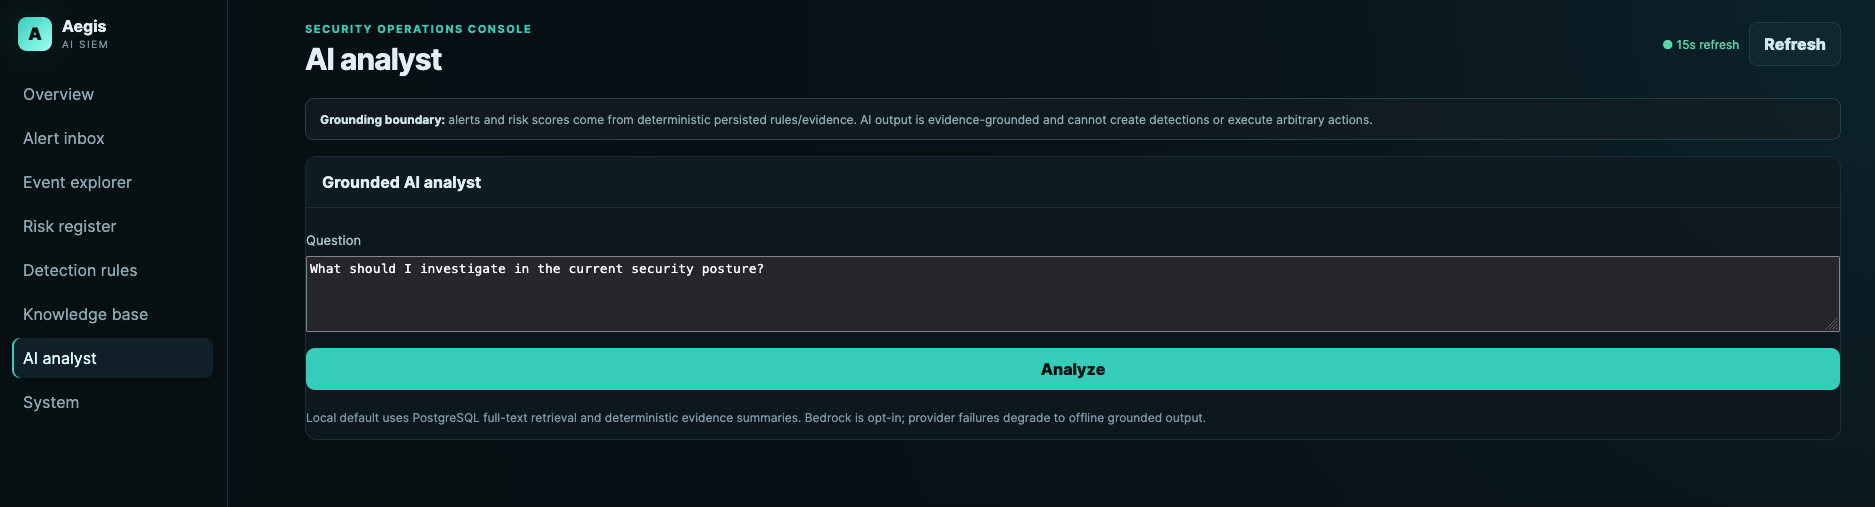
AI Analyst
Интерфейс аналитика превращает сохраненные доказательства и найденные знания в обоснованную помощь расследованию, а не в автономный механизм детектирования.
- Отвечает на вопросы о текущем состоянии безопасности
- Использует детерминированные сводки доказательств и базу знаний
- При сбое AI-провайдера может перейти к локальному обоснованному ответу без выдумывания фактов
 Открыть скриншот в полном качестве ↗
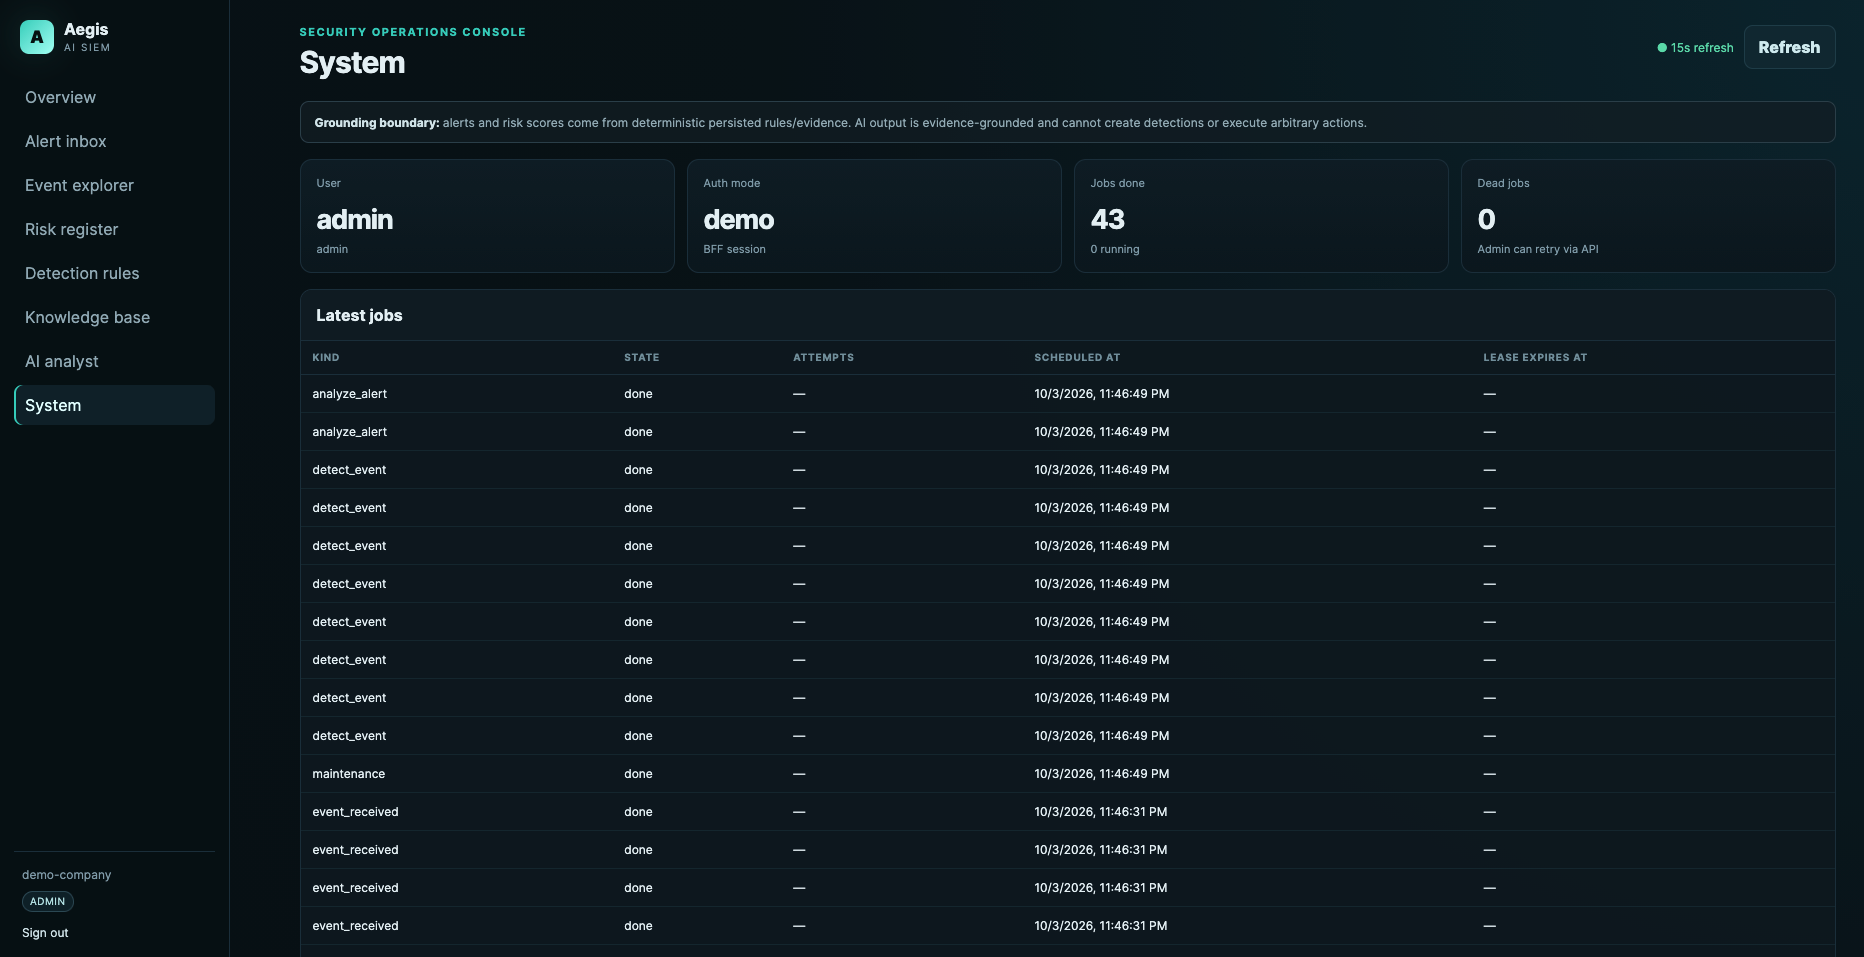
System
Наблюдаемость самого SIEM: пользователь и режим аутентификации, выполненные задания, состояние очередей, последние задачи и фоновые процессы.
- Подтверждает завершение задач по сбору данных, детектированию и AI-анализу
- Помогает в диагностике проблем и операционном контроле
- Делает саму платформу безопасности наблюдаемой
Что меняется для организации
Более раннее выявление
Слабые сигналы и опасные паттерны можно расследовать еще до серьезного инцидента, получая больше времени для превентивных контролей.
Меньше шума, больше контекста
Алерты связываются с рисками, знаниями и доказательствами, превращая общие уведомления в операционно значимые решения.
Меньший потенциал потерь
Телеметрия, оценка рисков, обоснованный ИИ и контролируемые действия помогают снижать вероятность и последствия киберинцидентов, утечек данных и финансовых потерь.
Ключевые элементы реализации
- Сбор и нормализация сырой телеметрии / CloudWatch
- Операционная модель данных на PostgreSQL
- Детерминированный механизм правил с сохраненными алертами
- Линия риска и динамическая оценка
- База знаний и аналитический слой с поиском релевантного контекста
- Обоснованный ИИ для поддержки аналитика
- Консоль Next.js для SOC и управленческих сценариев
- Контейнерное развертывание с ориентацией на AWS
Операции безопасности с прогнозированием, объяснением и контролируемым действием
Aegis SIEM показывает, как современный SOC может перейти от пассивного наблюдения к активному, согласованному с бизнесом предотвращению инцидентов. Детерминированная инженерия, риск-аналитика и обоснованный ИИ помогают яснее видеть ситуацию, раньше действовать и снижать вероятность серьезных последствий.