Aegis SIEM
Plataforma SIEM y de analítica SOC basada en evidencias para detección predictiva de incidentes, priorización por riesgo y respuesta preventiva controlada.
Aegis SIEM
Plataforma de operaciones de seguridad basada en evidencias que recopila, correlaciona y analiza telemetría operativa y de seguridad para detectar, anticipar y ayudar a prevenir incidentes antes de que se conviertan en pérdidas relevantes para el negocio, las finanzas o la seguridad de la información.
Aegis SIEM no es simplemente una herramienta de monitorización de logs. Es una capa analítica de operación para equipos SOC modernos: transforma eventos brutos en detecciones persistentes, señales dinámicas de riesgo empresarial, análisis de IA fundamentado y acciones de respuesta controladas. Implementé este patrón de SIEM en dos compañías con el objetivo de reducir la probabilidad y el impacto de incidentes graves, no solo reaccionar más rápido.
De la monitorización reactiva a la prevención predictiva
Muchas organizaciones recopilan logs, dashboards y alertas puntuales y aun así tienen dificultades para prevenir incidentes relevantes. El problema rara vez es la cantidad de datos. Falta una capa analítica que conecte telemetría, patrones, riesgo, conocimiento y respuesta. Aegis SIEM convierte señales operativas heterogéneas en decisiones explicables de seguridad y resiliencia.
El objetivo práctico es detectar condiciones que históricamente preceden a compromisos de cuenta, fallos de pago, exposición de datos, abuso de nube o puntos ciegos de monitorización, y generar advertencias o alertas con tiempo para actuar de forma preventiva.
Detecciones con disciplina de ingeniería
Las detecciones son formales, versionadas y auditables. La lógica de umbral, secuencia, ratio, anomalía y ausencia sustituye la intuición opaca.
Vinculación con riesgo de negocio
Las alertas se asocian a riesgos como toma de cuentas, degradación de pagos, abuso de wallets, exfiltración o puntos ciegos de monitorización.
IA fundamentada, no especulativa
La IA trabaja sobre evidencias persistidas, políticas y conocimiento histórico. Interpreta y explica detecciones; no las inventa.
Un puente entre el SOC y el negocio
Un SIEM maduro no vive solo dentro del equipo de seguridad. También apoya directamente:
De los fundamentos de seguridad a un SOC integrado
La madurez evoluciona desde la protección básica gestionada por TI, pasa por una disciplina sistemática de gobierno y controles, y culmina en un Security Operations Center (SOC) integrado. En el nivel avanzado, el SOC reúne personas, procesos y tecnología; SIEM actúa como su capa central de evidencia, correlación y análisis.
SOC integrado y seguridad alineada con el negocio
En este nivel, el SOC es mucho más que una herramienta: combina analistas, procesos repetibles de respuesta y una arquitectura tecnológica integrada. SIEM concentra la evidencia y la correlación, mientras SOAR, DLP, UEBA/XDR, EDR/NDR, inteligencia de amenazas, IAM/PAM y la gestión de incidentes amplían la detección, investigación y respuesta controlada.
Base organizativa y técnica de seguridad
La seguridad pasa a ser una disciplina gestionada: políticas, controles y procesos repetibles sustituyen las respuestas improvisadas.
Seguridad como parte de TI
La protección esencial está a cargo de TI, pero la operación sigue siendo mayoritariamente manual y reactiva.
Cómo funciona el motor analítico
La parte más importante no es el dashboard, sino la cadena de evidencias que transforma telemetría bruta en decisiones operativas preventivas.
Ingesta de telemetría bruta
La plataforma recibe eventos de logs de nube e infraestructura, aplicaciones, auditoría, endpoints, sistemas de pago e integraciones con wallets y proveedores.
Normalización y enriquecimiento
Los eventos se llevan a un esquema común: quién hizo qué, desde dónde, sobre qué entidad, con qué resultado y en qué sistema. Se añade contexto de fuente, severidad, tenant, servicio y tiempo.
Métodos deterministas de detección
Reglas versionadas evalúan umbrales, secuencias, ratios, anomalías y ausencia para detectar fuerza bruta, patrones de privilegios, degradación de pagos, cambios no aprobados, exportación de datos y puntos ciegos de telemetría.
Trazabilidad del riesgo y priorización
Las detecciones se vinculan a objetos de riesgo de negocio. Las puntuaciones evolucionan con la evidencia y permiten priorizar por impacto probable, no por ruido técnico.
Análisis de IA fundamentado
La capa de IA recibe evidencias de alertas, eventos relacionados, riesgos, políticas, runbooks y casos históricos. Genera resumen, interpretación, pasos de verificación, sugerencias de contención y notas de escalado sin crear detecciones por sí sola.
Alertas, advertencias y acciones
Las alertas se persisten cuando se cumplen las reglas; las advertencias señalan patrones peligrosos antes del umbral crítico; las acciones aprobadas pueden enviarse a conectores de orquestación cuando la política lo permite.
La condición se ha cumplido
Una regla alcanza el umbral de detección. La alerta queda persistida, respaldada por evidencias y trazable hasta la regla y el riesgo asociado.
Se está formando un patrón peligroso
El patrón preocupa, aunque todavía no ha cruzado el umbral crítico. Es la ventana para una acción preventiva.
Respuesta controlada
Cuando la política lo permite, las acciones aprobadas se entregan mediante orquestadores y conectores compatibles con AI/MCP.
Acciones AI/MCP y respuesta preventiva
En modelos operativos avanzados, las acciones aprobadas pueden entregarse a sistemas de control externos mediante orquestación y conectores compatibles con MCP. Ejemplos:
El principio clave es que las acciones están limitadas por políticas, son explicables y se basan en evidencias. La IA no decide sin restricciones: opera dentro de controles aprobados, reglas de escalado y patrones de respuesta gobernados por personas.
Los incidentes rara vez nacen de un solo evento
Aparecen como patrones: demasiados fallos, una secuencia sospechosa, un ratio creciente de errores, una desviación del comportamiento normal o telemetría esperada que desaparece de repente.
Umbral
Demasiados eventos del mismo tipo dentro de una ventana temporal, por ejemplo fallos repetidos de autenticación.
Secuencia
Un orden sospechoso de acciones, por ejemplo un cambio de privilegios seguido de exportación de datos.
Ratio
Un crecimiento de la proporción de fallos, por ejemplo errores elevados de un proveedor de pagos.
Anomalía
Una desviación respecto del comportamiento normal aprendido o definido.
Ausencia
La telemetría esperada deja de llegar y crea un punto ciego de monitorización.
Trazabilidad: de la señal al riesgo de negocio
Cada detección se vincula no solo a una alerta, sino también a un objeto de riesgo. La evidencia se acumula, la puntuación dinámica se actualiza y la prioridad se vuelve relevante para el negocio.
Desde el centro de control hasta la evidencia detrás de una decisión
Cada vista muestra una parte concreta del modelo operativo. Haga clic en cualquier captura para abrir la imagen original en resolución completa.
 Abrir captura en resolución completa ↗
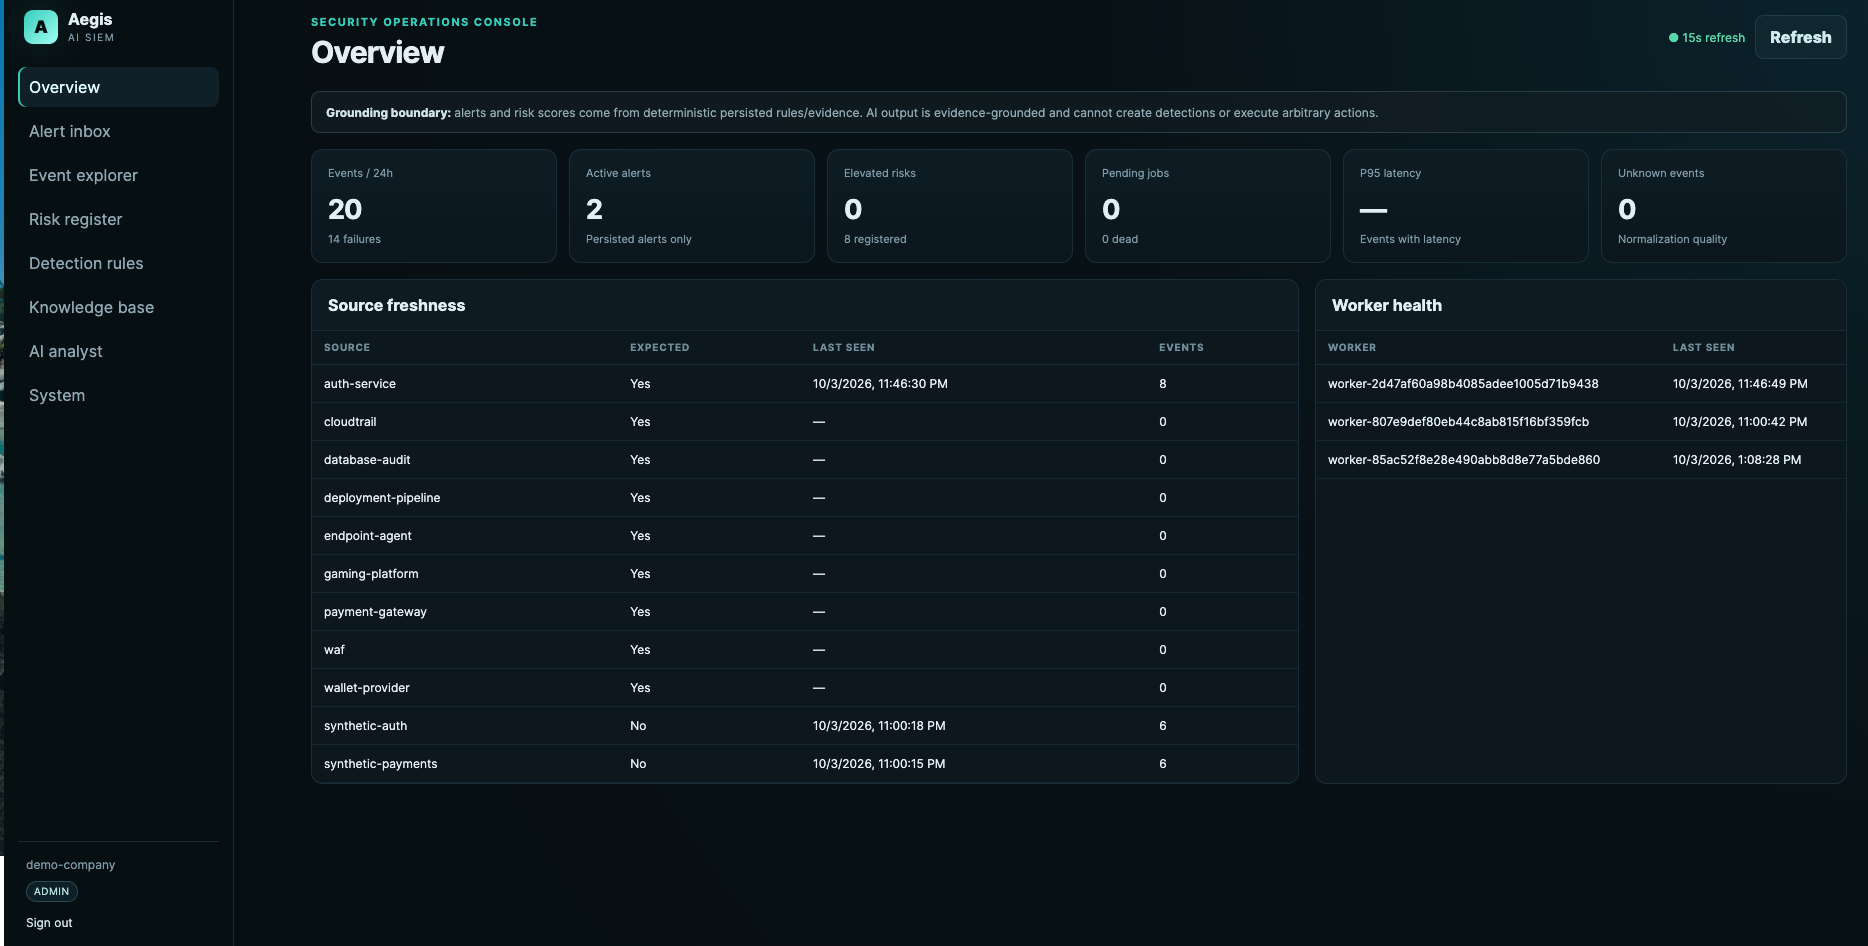
Overview
Punto de entrada ejecutivo y operativo: volumen de eventos, alertas activas, postura de riesgo, colas, latencia, frescura de fuentes y estado de workers.
- Confirma si la telemetría fluye como se espera
- Destaca alertas persistidas activas
- Expone fuentes silenciosas y puntos ciegos
- Muestra el estado del pipeline de procesamiento
 Abrir captura en resolución completa ↗
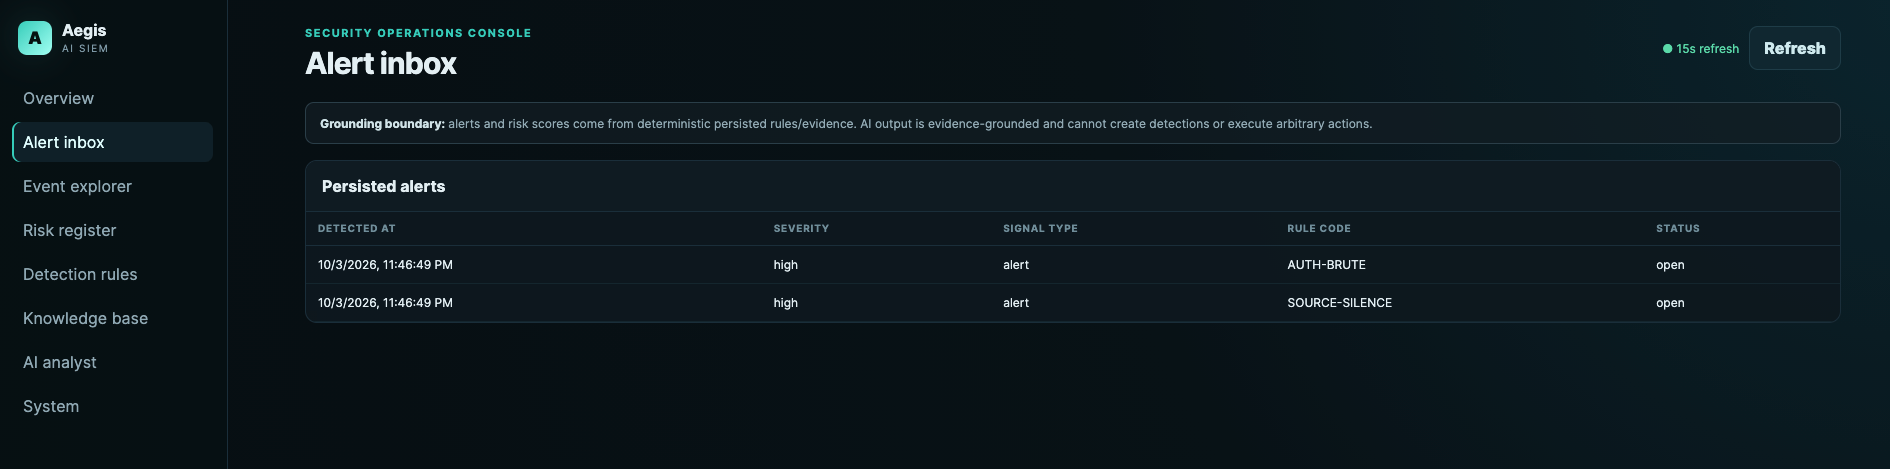
Alert Inbox
Detecciones persistidas y respaldadas por evidencias, creadas por reglas deterministas y lógica de correlación.
- AUTH-BRUTE: fallos repetidos y posible precursor de toma de cuenta
- SOURCE-SILENCE: una fuente esperada dejó de informar
- Severidad, regla y estado facilitan triage y escalado
 Abrir captura en resolución completa ↗
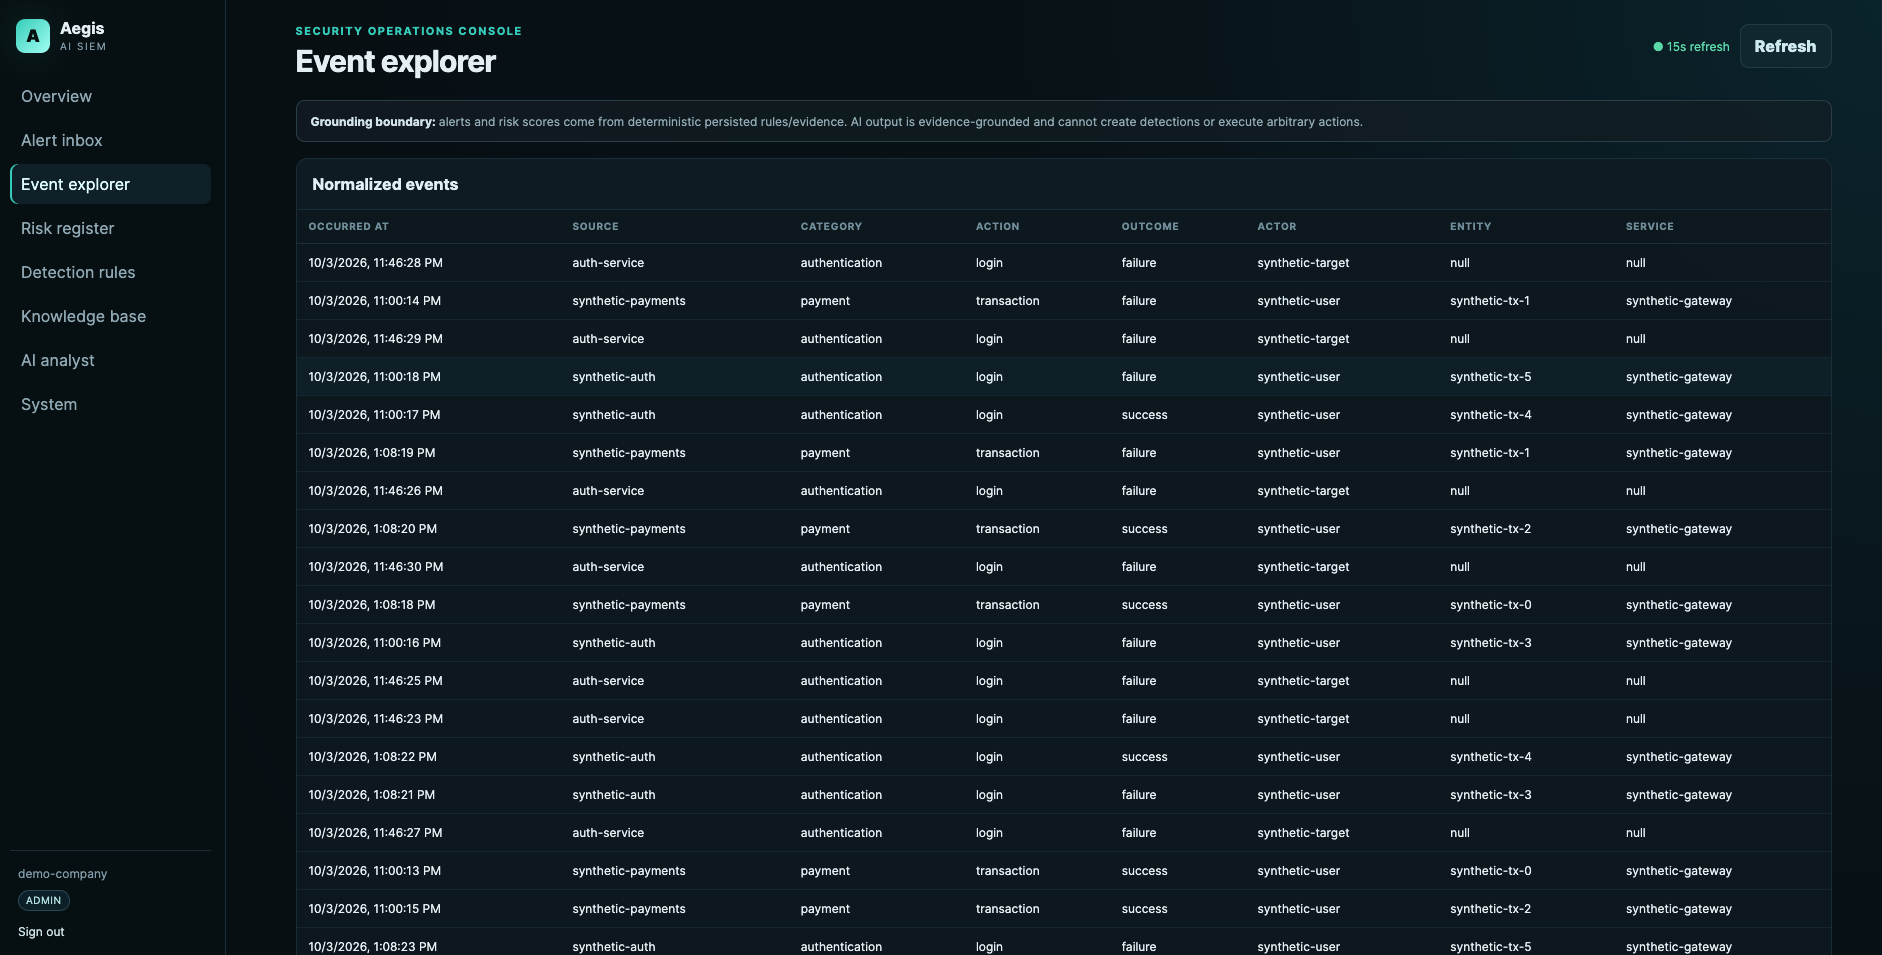
Event Explorer
Eventos normalizados con fuente, categoría, acción, resultado, actor, entidad y servicio en un formato coherente para investigación.
- Acelera triage y análisis de causa
- Crea un esquema común entre fuentes heterogéneas
- Sustenta correlación y detección predictiva
 Abrir captura en resolución completa ↗
Risk Register
Las detecciones técnicas se vinculan a riesgos relevantes para el negocio y a puntuaciones dinámicas.
- Incluye toma de cuentas, puntos ciegos, wallets, exfiltración y pagos
- Actualiza puntuaciones según evidencia y patrones
- Mejora la priorización orientada al negocio
 Abrir captura en resolución completa ↗
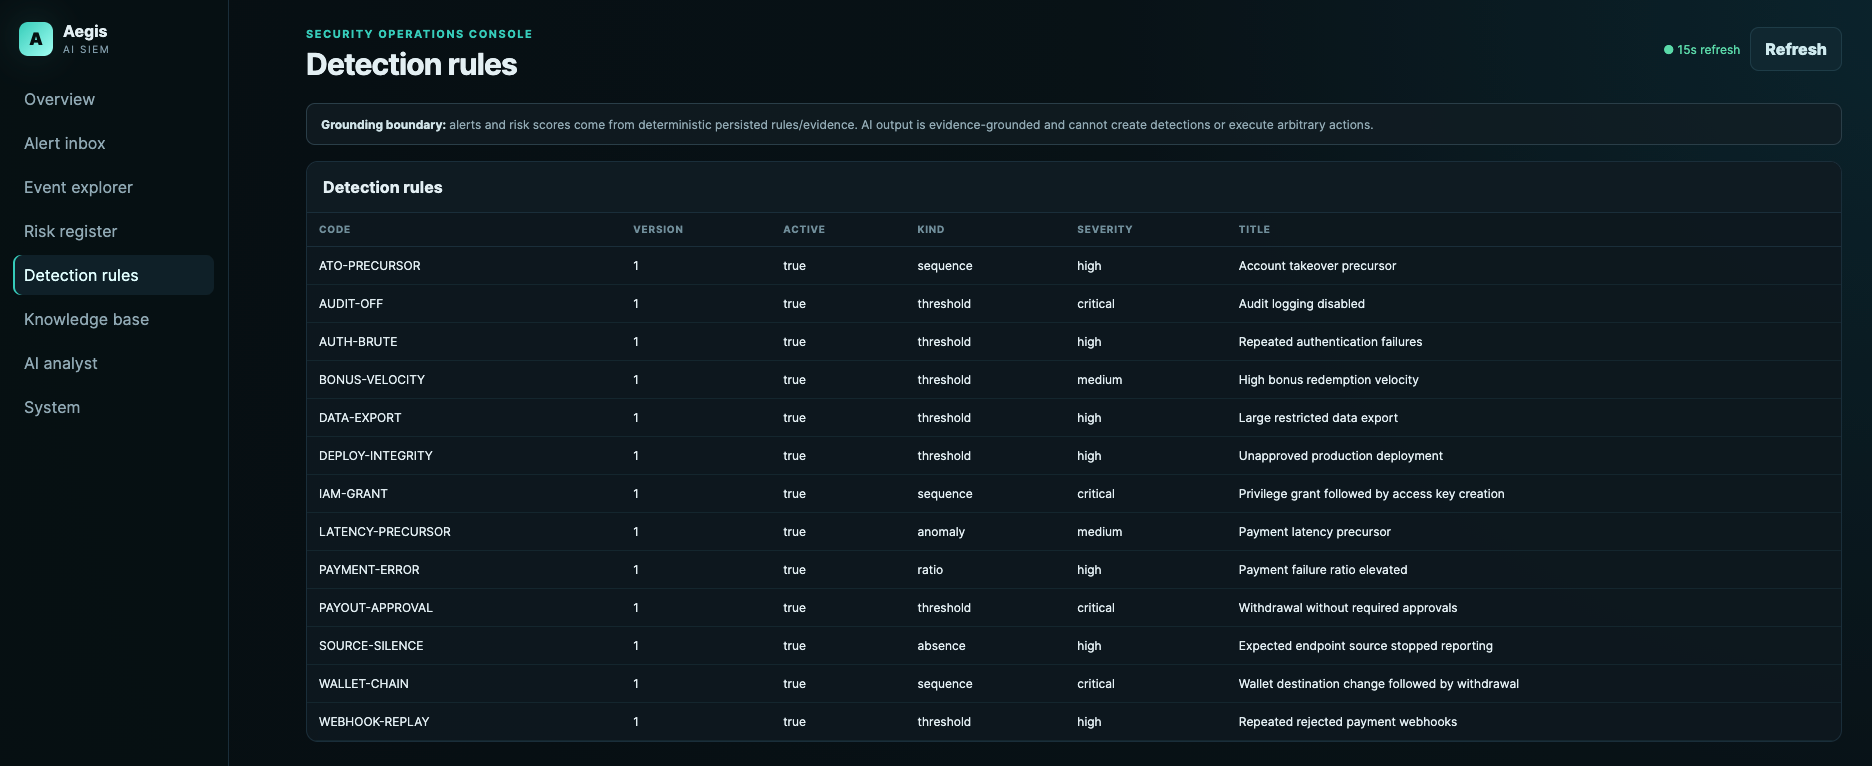
Detection Rules
El catálogo formal, versionado y auditable de reglas es el núcleo de ingeniería del SIEM.
- Reglas de umbral, secuencia, ratio, anomalía y ausencia
- Comportamiento de detección explicable
- Evolución segura y gobernada de la lógica
 Abrir captura en resolución completa ↗
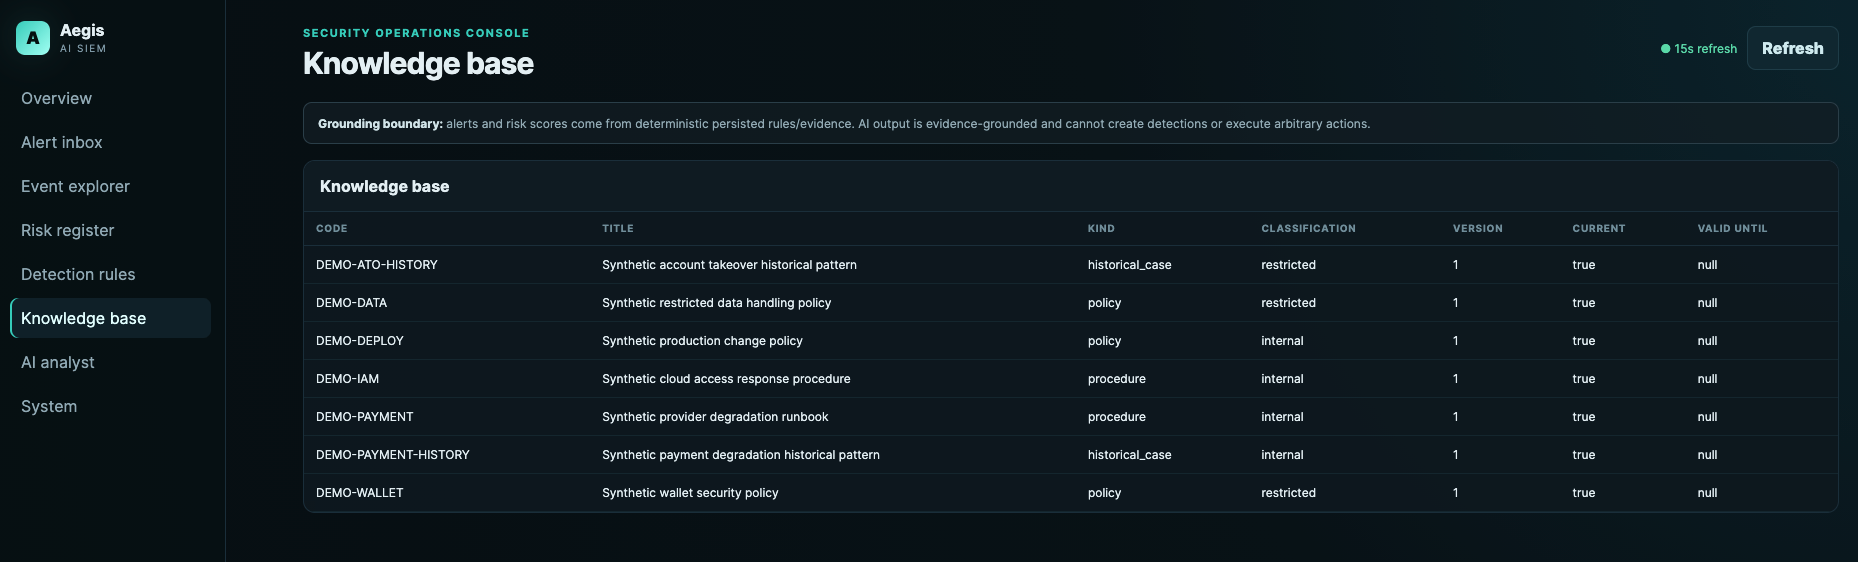
Knowledge Base
Conocimiento interno estructurado que fundamenta el análisis en políticas, procedimientos, runbooks y casos históricos.
- Guías para sospecha de ATO y degradación de proveedores
- Políticas para datos restringidos
- Casos históricos con contexto específico de la organización
 Abrir captura en resolución completa ↗
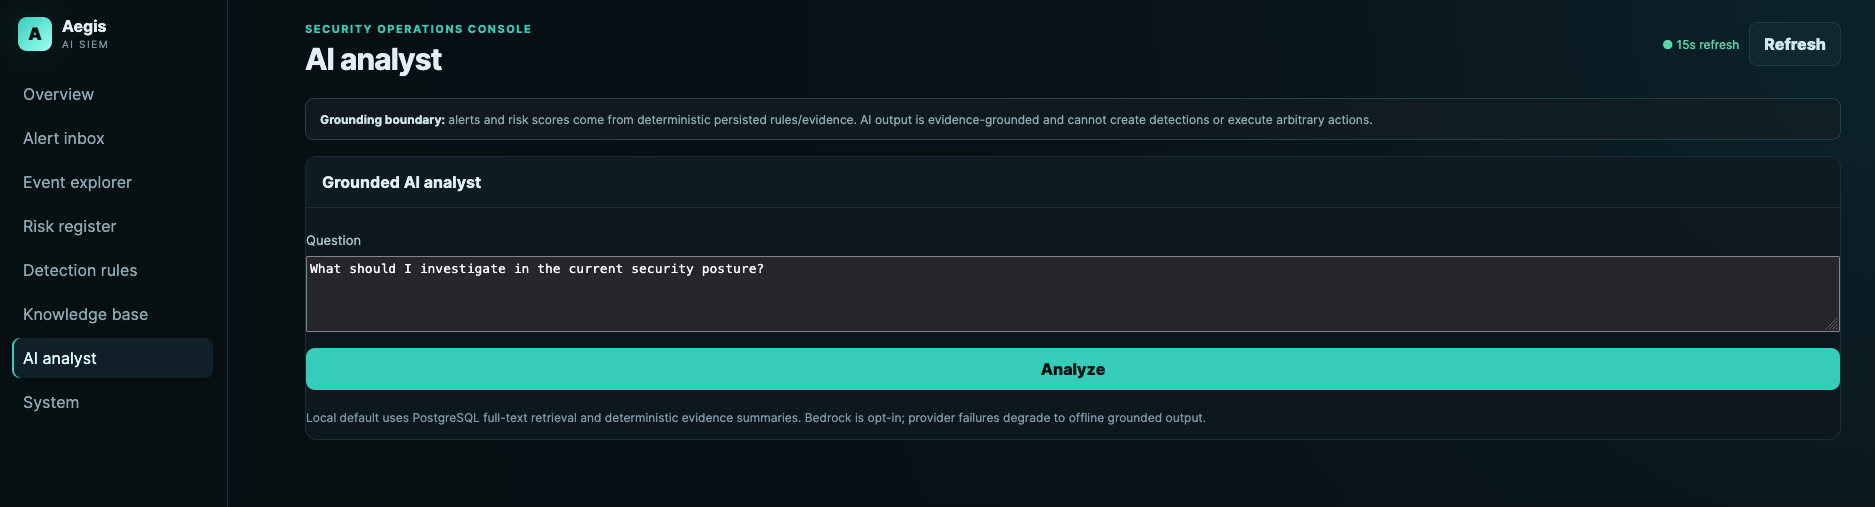
AI Analyst
La interfaz de analista convierte evidencia persistida y conocimiento recuperado en ayuda de investigación fundamentada, no en un motor autónomo de detección.
- Responde sobre la postura de seguridad actual
- Usa resúmenes deterministas y conocimiento recuperado
- Ante fallos del proveedor puede degradar a una salida offline basada en evidencias
 Abrir captura en resolución completa ↗
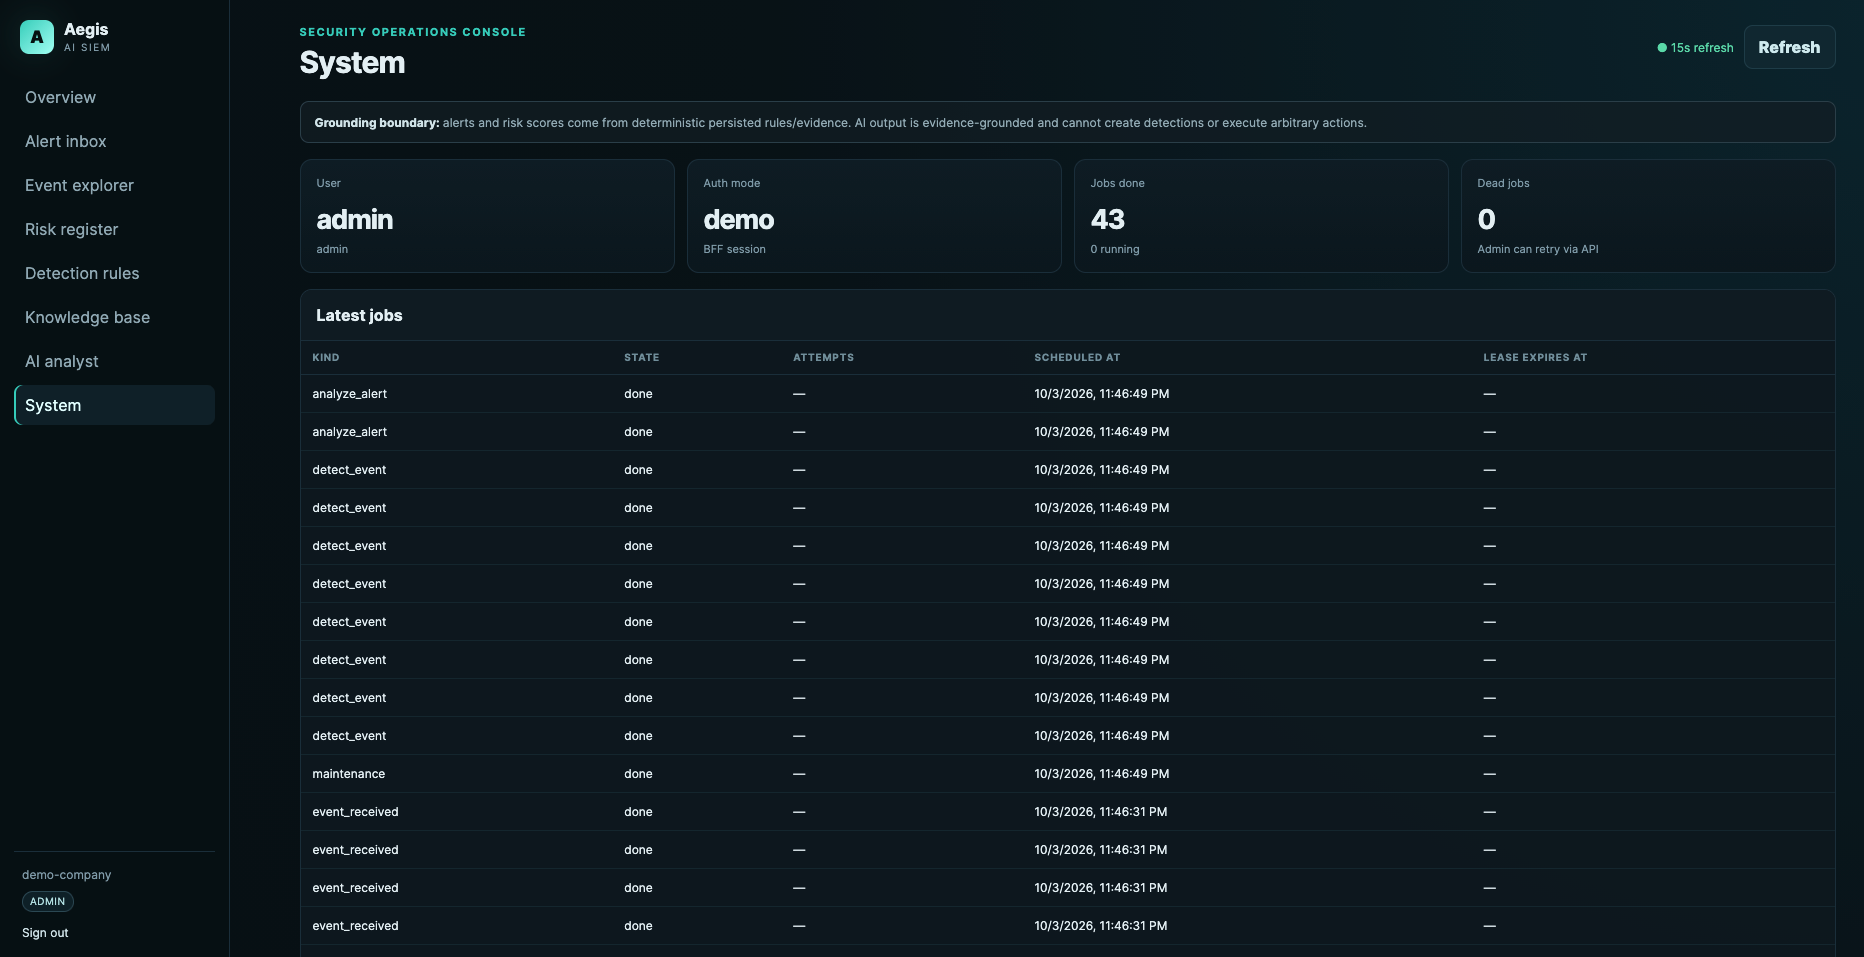
System
Observabilidad del propio SIEM: usuario y modo de autenticación, jobs procesados, colas, trabajos recientes y procesamiento en segundo plano.
- Confirma que ingestión, detección y análisis IA finalizan
- Facilita troubleshooting y aseguramiento operativo
- Hace observable la propia plataforma de seguridad
Qué cambia para la organización
Mejor anticipación
Las señales débiles y patrones peligrosos se investigan antes de convertirse en incidentes graves, ganando tiempo para controles preventivos.
Menos ruido, más contexto
Alertas, riesgos, conocimiento y evidencias se conectan para convertir notificaciones genéricas en decisiones operativas útiles.
Menor potencial de pérdida
Telemetría, scoring de riesgo, IA fundamentada y acciones controladas ayudan a reducir probabilidad e impacto de eventos de seguridad, datos o pérdidas financieras.
Aspectos clave de implementación
- Ingesta y normalización de telemetría / CloudWatch
- Modelo operacional respaldado por PostgreSQL
- Motor determinista de reglas con alertas persistidas
- Trazabilidad y scoring dinámico de riesgos
- Base de conocimiento y capa analítica con recuperación aumentada
- IA fundamentada para apoyar al analista
- Consola Next.js para flujos SOC y de gestión
- Despliegue en contenedores con arquitectura orientada a AWS
Operaciones de seguridad con predicción, explicación y acción controlada
Aegis SIEM muestra cómo una capacidad SOC moderna puede evolucionar desde monitorización pasiva hacia prevención activa y alineada con el negocio. Ingeniería determinista, inteligencia de riesgos e IA fundamentada ayudan a ver con más claridad, actuar antes y reducir resultados graves.